
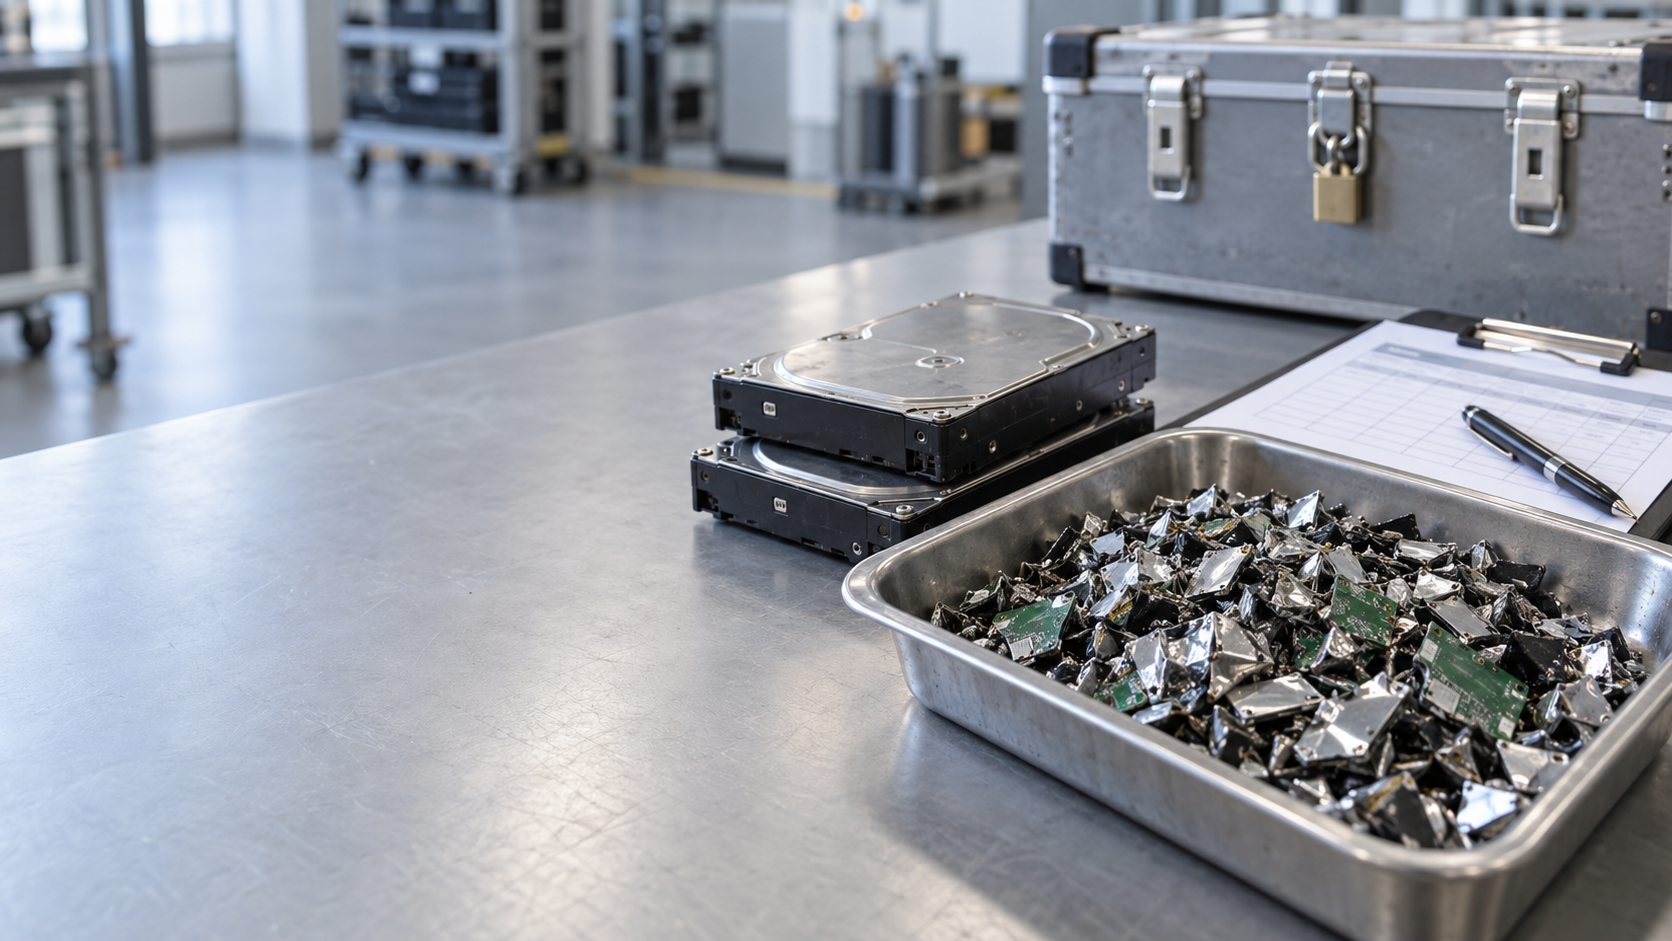
Wenn ein Windows-PC, ein Server oder ein Speichersystem ausgemustert wird, endet die Verantwortung für die darauf gespeicherten Informationen nicht automatisch. Im Gegenteil: Gerade in dieser letzten Phase des IT-Lebenszyklus entstehen häufig vermeidbare Risiken. Alte Datenträger enthalten Benutzerprofile, E-Mails, Zugangsdaten, Protokolle, Datenbanken, temporäre Dateien oder Fragmente längst gelöschter Dokumente. Auch Wiederherstellungspartitionen, lokale Backups und Auslagerungsdateien geraten leicht aus dem Blick. Ein Zurücksetzen von Windows oder das schnelle Formatieren eines Laufwerks reicht deshalb in vielen Fällen nicht aus. Unternehmen benötigen stattdessen einen nachvollziehbaren Prozess, der technische Sicherheit, Datenschutz, Aufbewahrungspflichten und Nachhaltigkeit miteinander verbindet. Das Thema Datenträgervernichtung und gesetzliche Anforderungen im Unternehmenskontext beginnt somit nicht erst am Schredder. Es beginnt bei der Inventarisierung, führt über die Auswahl eines geeigneten Lösch- oder Vernichtungsverfahrens und endet mit einer belastbaren Dokumentation. Wer diesen Ablauf sauber organisiert, schützt nicht nur personenbezogene Daten, sondern auch Betriebsgeheimnisse, Kundenbeziehungen und die eigene Reputation.
Für die betriebliche Planung lohnt es sich, die Datenträgervernichtung gemeinsam mit den datenschutzrechtlichen Rahmenbedingungen zu betrachten. Dabei sollten IT-Verantwortliche und Datenschutzbeauftragte frühzeitig klären, welche Informationen betroffen sind und wie deren sichere Beseitigung nachgewiesen wird. So entsteht eine belastbare Grundlage für die Auswahl geeigneter Verfahren, die Beauftragung externer Partner und die spätere Freigabe ausgemusterter Geräte.
Warum die Verantwortung nicht mit dem Herunterfahren endet
Bei windows-management.com beschäftigen wir uns regelmäßig mit der sicheren Verwaltung von Windows-Systemen über deren gesamte Nutzungsdauer. Dabei fällt auf, dass Unternehmen viel Aufwand in Zugriffsschutz, Updates, BitLocker, Gruppenrichtlinien und Backups investieren, die Außerbetriebnahme der Hardware aber erstaunlich knapp behandeln. Genau hier liegt eine gefährliche Lücke. Sobald ein Gerät das Büro verlässt, fehlen oft die gewohnten Schutzmechanismen des Netzwerks. Ein Notebook kann im Lager stehen, an einen Aufkäufer übergeben oder für einen anderen Standort vorbereitet werden. Die Daten bleiben dennoch vorhanden, sofern sie nicht kontrolliert entfernt wurden. Selbst defekte Geräte sind keineswegs automatisch datenfrei. Ein kaputtes Display, ein beschädigtes Mainboard oder ein nicht mehr startendes Windows sagt wenig über den Zustand der eingebauten SSD aus. Diese lässt sich möglicherweise ausbauen und an einem anderen System auslesen. Unternehmen sollten die Ausmusterung daher als eigenen Sicherheitsprozess behandeln, mit klaren Zuständigkeiten, Freigaben und einer lückenlosen Übergabe.
Welche gesetzlichen Anforderungen bei alten Datenträgern zusammenwirken
Die Datenschutz-Grundverordnung schreibt Unternehmen nicht pauschal vor, jeden Datenträger auf eine bestimmte Art zu zerstören. Sie verlangt jedoch, personenbezogene Daten angemessen zu schützen, ihre Verarbeitung auf das notwendige Maß zu begrenzen und sie zu löschen, wenn kein zulässiger Zweck oder keine Aufbewahrungspflicht mehr besteht. Zudem muss ein Unternehmen nachweisen können, dass geeignete technische und organisatorische Maßnahmen umgesetzt wurden. Für ausgemusterte Datenträger bedeutet das: Das Verfahren muss zum Risiko passen. Eine Festplatte mit öffentlich zugänglichen Produktunterlagen ist anders zu behandeln als ein Laufwerk mit Personalakten, Gesundheitsdaten, Zahlungsinformationen oder Zugangsschlüsseln. Neben dem Datenschutz spielen weitere Regelwerke hinein. Handels- und steuerrechtliche Vorgaben können die Aufbewahrung bestimmter Unterlagen verlangen. Geschäftsgeheimnisse müssen vor unbefugtem Zugriff geschützt werden. In einzelnen Branchen kommen zusätzliche Anforderungen hinzu, etwa im Gesundheitswesen, bei Behörden, Finanzdienstleistern oder Betreibern kritischer Anlagen. Eine gute Richtlinie betrachtet deshalb nicht nur den Datenträger, sondern auch Inhalt, Schutzbedarf und rechtliche Bindungsdauer.
Löschpflicht und Aufbewahrungspflicht sind kein Widerspruch
In der Praxis entsteht oft der Eindruck, Daten müssten entweder sofort gelöscht oder möglichst lange aufbewahrt werden. Tatsächlich kommt es auf eine saubere Trennung an. Personenbezogene Informationen sollen nicht ohne Zweck unbegrenzt gespeichert bleiben. Gleichzeitig dürfen aufbewahrungspflichtige Geschäftsunterlagen nicht vor Ablauf ihrer Frist verschwinden. Vor der Bereinigung eines Datenträgers muss daher geklärt werden, welche Daten noch benötigt werden und wo sie ordnungsgemäß archiviert sind. Eine Kopie auf irgendeiner externen Festplatte genügt dafür kaum. Das Archiv sollte vollständig, zugriffsgeschützt, überprüfbar und in die betrieblichen Berechtigungskonzepte eingebunden sein. Erst wenn feststeht, dass relevante Unterlagen korrekt übernommen wurden, kann das Quellsystem freigegeben werden. Dieser Schritt sollte dokumentiert sein, damit später nachvollziehbar bleibt, wer die Aussonderung genehmigt hat. Sinnvoll ist ein Vier-Augen-Prinzip, besonders bei Servern und zentralen Speichersystemen. So wird verhindert, dass wichtige Daten voreilig vernichtet werden oder veraltete Kopien aus Bequemlichkeit jahrelang auf ausgemusterter Hardware liegen bleiben.
Die Bestandsaufnahme beginnt unter Windows
Bevor ein Gerät gelöscht, weiterverkauft oder zerlegt wird, braucht es eine verlässliche Identität. Seriennummer, Inventarnummer, Modell, Datenträgertyp, Speicherkapazität und zugeordneter Benutzer sollten eindeutig erfasst sein. In größeren Windows-Umgebungen lassen sich viele dieser Angaben über PowerShell, Microsoft Intune, Configuration Manager oder andere Inventarisierungslösungen auslesen. Zusätzlich sind der BitLocker-Status, vorhandene Wiederherstellungsschlüssel, TPM-Informationen und die Zahl der eingebauten Laufwerke relevant. Gerade der letzte Punkt wird gerne unterschätzt: Workstations können neben der sichtbaren System-SSD weitere SATA-Laufwerke, M.2-Module oder Wechselmedien enthalten. Auch Speicherkarten in Kartenlesern und USB-Datenträger in Dockingstations verdienen einen Blick. Bei Servern wird es noch komplexer, weil RAID-Verbünde, Hot-Spare-Laufwerke, Storage-Caches und externe Arrays hinzukommen. Die technische Erfassung schafft die Verbindung zwischen IT-Asset-Management und Datenschutz. Ohne eindeutige Zuordnung kann später zwar ein Vernichtungsnachweis vorliegen, aber niemand weiß sicher, ob er tatsächlich zum richtigen Datenträger gehört.
Löschen, kryptografisch bereinigen oder physisch vernichten?
Nicht jeder Datenträger muss mechanisch zerstört werden. Entscheidend ist, ob die Hardware weiterverwendet werden soll und welches Schutzniveau erforderlich ist. Bei funktionsfähigen Laufwerken kann eine professionelle, überprüfbare Datenlöschung sinnvoll sein. Für magnetische Festplatten kommen kontrollierte Überschreibverfahren infrage. Moderne SSDs erfordern dagegen besondere Aufmerksamkeit, weil Wear-Leveling, Reserveblöcke und interne Controller verhindern können, dass herkömmliches Überschreiben jeden physischen Speicherbereich erreicht. Hier sind herstellerspezifische Secure-Erase-Funktionen, geeignete Sanitization-Verfahren oder eine kryptografische Löschung oft die passendere Wahl. Bei der kryptografischen Bereinigung wird der Schlüssel unbrauchbar gemacht, mit dem die verschlüsselten Daten lesbar wären. Ist ein Medium defekt, nicht zuverlässig ansprechbar oder mit besonders sensiblen Daten belegt, kann die physische Vernichtung erforderlich sein. Wichtig ist die begriffliche Klarheit: Das Löschen von Dateien, das Leeren des Papierkorbs, das Entfernen einer Partition und eine Windows-Schnellformatierung sind keine belastbaren Vernichtungsverfahren. Sie beseitigen primär Verweise, nicht zwingend die gespeicherten Inhalte.
BitLocker ist eine starke Schutzschicht, aber kein vollständiger Entsorgungsprozess
BitLocker gehört in professionell verwalteten Windows-Umgebungen zu den wichtigsten Schutzmaßnahmen. Die Laufwerksverschlüsselung reduziert das Risiko erheblich, wenn ein Notebook verloren geht oder ein Datenträger gestohlen wird. Für die Ausmusterung allein genügt der Hinweis „war verschlüsselt“ jedoch nicht immer. Zunächst muss geprüft werden, ob die Verschlüsselung tatsächlich vollständig aktiv war, welche Schutzmechanismen verwendet wurden und ob Wiederherstellungsschlüssel noch in Verzeichnissen, Verwaltungsportalen oder Dokumentationen vorhanden sind. Auch entsperrte Laufwerke, ausgesetzter BitLocker-Schutz oder fehlerhafte Konfigurationen können die Bewertung verändern. Vor einer Weitergabe sollten außerdem Gerätebindungen, lokale Konten, Zertifikate, BIOS-Kennwörter, Verwaltungsprofile und Cloud-Zuordnungen entfernt werden. Bei Windows-Geräten betrifft das beispielsweise die Registrierung in zentralen Managementsystemen oder Bereitstellungsdiensten. Eine Kombination aus konsequenter Verschlüsselung während der Nutzung und verifizierter Bereinigung am Ende des Lebenszyklus ist deutlich robuster als nur eine einzelne Maßnahme. Sicherheit entsteht hier durch mehrere Schichten, nicht durch ein Häkchen in den Systemeinstellungen.
Schutzklassen und Sicherheitsstufen richtig einordnen
Für die physische Vernichtung von Datenträgern dienen etablierte Normen wie die DIN 66399 beziehungsweise deren internationale Entsprechungen als Orientierung. Sie unterscheiden Datenträgerarten, Schutzklassen und Sicherheitsstufen. Das ist wichtig, weil Papier, magnetische Festplatten, optische Medien und elektronische Speicher nicht identisch behandelt werden können. Ein Verfahren, das eine Festplattenscheibe ausreichend zerkleinert, ist nicht automatisch für Flash-Speicher geeignet. Bei SSDs sitzen die relevanten Informationen auf kleinen Speicherchips, die nach einer groben mechanischen Beschädigung unter Umständen noch teilweise intakt sind. Unternehmen sollten daher nicht lediglich fragen, ob ein Dienstleister „schreddert“, sondern welche Partikelgröße und welche Sicherheitsstufe für das jeweilige Medium erreicht werden. Maßgeblich ist der Schutzbedarf der Daten. Je höher der mögliche Schaden durch eine Rekonstruktion oder Offenlegung, desto strenger muss das Verfahren ausfallen. Eine pauschale Maximalvernichtung aller Geräte wäre allerdings weder wirtschaftlich noch nachhaltig. Das Ziel ist ein risikogerechtes Vorgehen, das Sicherheit und Ressourcenschonung vernünftig zusammenführt.
Dokumentation und Transport gehören zur eigentlichen Sicherheitsleistung
Die beste Vernichtungsanlage hilft wenig, wenn Datenträger auf dem Weg dorthin verschwinden oder vertauscht werden. Deshalb umfasst ein belastbarer Prozess die gesamte Verwahrkette. Bereits bei der Abholung sollte feststehen, welche Geräte oder Medien übergeben werden, wie sie gekennzeichnet sind und wer die Verantwortung übernimmt. Manipulationsgeschützte Behälter, dokumentierte Übergaben und klar definierte Transportwege reduzieren das Risiko. Besonders sensible Datenträger können eine Vor-Ort-Vernichtung oder zusätzliche Sicherheitsmaßnahmen erfordern. Nach Abschluss sollte ein Nachweis vorliegen, der mindestens Auftrag, Datum, Datenträgerzuordnung, angewandtes Verfahren und Ergebnis erkennen lässt. Sinnvoll sind Seriennummernlisten oder eindeutige Asset-IDs, sofern sie vorab zuverlässig erfasst wurden. Pauschale Bescheinigungen wie „eine Palette IT-Geräte vernichtet“ sind für eine genaue Rechenschaft oft zu dünn. Die Dokumentation muss außerdem selbst angemessen geschützt und nach einem festgelegten Zeitraum gelöscht oder archiviert werden. Schließlich können Inventarlisten Rückschlüsse auf interne Systeme, Standorte, Nutzer oder technische Strukturen zulassen.
Wenn ein externer Dienstleister Zugriff auf Datenträger erhält
Die Beauftragung eines spezialisierten Unternehmens entbindet den Auftraggeber nicht von seiner Verantwortung. Vor der Übergabe sollte geprüft werden, wie der Anbieter mit lesbaren, defekten und bereits gelöschten Medien umgeht. Je nach Konstellation kann eine datenschutzrechtliche Vereinbarung zur Auftragsverarbeitung erforderlich sein, insbesondere wenn nicht ausgeschlossen ist, dass Beschäftigte des Dienstleisters auf personenbezogene Daten zugreifen können. Darüber hinaus sind Vertraulichkeit, technische Schutzmaßnahmen, Einsatz von Unterauftragnehmern, Haftung, Meldewege bei Zwischenfällen und die Form der Nachweise vertraglich zu regeln. Zertifikate sind dabei hilfreich, ersetzen aber keine inhaltliche Prüfung. Aussagekräftiger wird das Bild, wenn Prozesse transparent erklärt werden, die Zuordnung einzelner Datenträger gewährleistet ist und eine Trennung zwischen Löschung, Wiederverwendung und endgültiger Vernichtung stattfindet. KONSER OHG verbindet diesen Sicherheitsgedanken mit IT-Refurbishing und Remarketing. Das ist vor allem dann interessant, wenn Hardware noch einen wirtschaftlichen Wert besitzt und nach nachweisbarer Datenbereinigung weitergenutzt werden kann.
Wiederverwendung kann sicherer sein, als ihr Ruf vermuten lässt
Viele Unternehmen setzen Datenträgervernichtung vorschnell mit der Zerstörung des gesamten Geräts gleich. Ein ausgemustertes Notebook muss jedoch nicht im Schredder landen, nur weil sich darauf einmal vertrauliche Daten befanden. Lassen sich die Speichermedien nach einem geeigneten Verfahren nachweisbar bereinigen, kann die übrige Hardware geprüft, aufbereitet und erneut vermarktet werden. Das verlängert die Nutzungsdauer und reduziert den Bedarf an neuen Geräten, deren Herstellung erhebliche Mengen an Rohstoffen und Energie beansprucht. Voraussetzung ist eine klare Entscheidungsmatrix. Funktionsfähige Geräte mit sicher löschbaren Datenträgern eignen sich eher für Refurbishing. Defekte Medien, nicht überprüfbare Löschvorgänge oder besonders hohe Schutzanforderungen sprechen eher für eine gezielte physische Vernichtung der Speicherkomponente. KONSER OHG verfolgt einen solchen kombinierten Ansatz aus sicherer Datenbehandlung, Wiedervermarktung und ressourcenschonendem Umgang mit gebrauchter IT. Damit wird aus der Aussonderung nicht bloß ein Entsorgungsfall, sondern ein kontrollierter Prozess zur Werterhaltung.
Typische Fehler bei der Ausmusterung von Windows-Hardware
Zu den häufigsten Fehlern gehört das Vertrauen in sichtbare Ergebnisse. Wenn Windows nicht mehr startet oder nach dem Zurücksetzen der Einrichtungsdialog erscheint, wirkt das Gerät auf den ersten Blick sauber. Technisch ist damit aber nicht belegt, dass frühere Daten nicht wiederhergestellt werden können. Ebenfalls problematisch sind undokumentierte Einzelaktionen durch Administratoren. Ein Mitarbeiter löscht einige Laufwerke per Tool, ein anderer baut Datenträger aus, während ein dritter die Geräte bereits aus dem Inventar entfernt. Ohne einheitlichen Ablauf entstehen Lücken, die später kaum aufzuklären sind. Weitere Risiken sind vergessene Speichermedien in Druckern, NAS-Systemen, Telefonanlagen und Netzwerkgeräten. Selbst moderne Multifunktionsgeräte können lokale Festplatten oder Flash-Speicher enthalten. Auch Backup-Medien, USB-Sticks und alte Bänder sollten Teil der Richtlinie sein. Aus unserer Sicht ist eine zentrale Freigabe besonders wichtig: Kein Gerät verlässt den kontrollierten Bereich, bevor sein Datenstatus eindeutig dokumentiert und die vorgesehene weitere Verwendung festgelegt wurde.
Ein praxistauglicher Ablauf für Unternehmen
Ein belastbarer Prozess beginnt mit einer internen Richtlinie, in der Rollen und Entscheidungskriterien festgelegt sind. Danach folgt die technische Bestandsaufnahme: Gerät identifizieren, sämtliche Speichermedien erfassen, Schutzbedarf bestimmen und prüfen, ob noch aufbewahrungspflichtige Informationen vorhanden sind. Anschließend entscheidet das Unternehmen zwischen Wiederverwendung, zertifizierter Löschung und physischer Vernichtung. Das ausgewählte Verfahren wird durchgeführt und verifiziert, bevor das Gerät freigegeben wird. Bei externen Partnern kommen sichere Sammlung, dokumentierter Transport und vertraglich definierte Nachweise hinzu. Nach Abschluss werden Inventarsysteme aktualisiert, Geräte aus Verwaltungsplattformen entfernt und relevante Bescheinigungen revisionssicher abgelegt. Dieser Ablauf sollte regelmäßig getestet werden, etwa durch Stichproben und interne Audits. Ebenso wichtig ist eine Schulung der beteiligten Beschäftigten. Wer versteht, weshalb eine alte SSD nicht einfach in einer Schreibtischschublade verschwinden darf, hält Prozesse eher konsequent ein. Datensicherheit wird dadurch vom einmaligen Projekt zur normalen betrieblichen Routine.
Häufige Fragen zur sicheren Datenträgervernichtung
Bei der praktischen Umsetzung entstehen immer wieder ähnliche Fragen. Das ist verständlich, denn die richtige Behandlung eines Datenträgers hängt von mehreren Faktoren ab: von der Speichertechnik, dem Zustand des Mediums, dem Schutzbedarf der Daten und der geplanten weiteren Nutzung. Die folgenden Antworten behandeln typische Unsicherheiten, die bei der Aussonderung von Windows-PCs, Servern, SSDs, Festplatten und mobilen Speichermedien auftreten.
Reicht es aus, eine Festplatte zu formatieren?
Eine gewöhnliche Formatierung ist in der Regel nicht mit einer sicheren Datenlöschung gleichzusetzen. Besonders bei einer Schnellformatierung werden hauptsächlich Dateisystemstrukturen neu angelegt beziehungsweise vorhandene Zuordnungen entfernt. Die eigentlichen Daten können ganz oder teilweise auf dem Medium verbleiben und mit geeigneter Software wiederhergestellt werden. Auch eine vollständige Formatierung ist nicht für jeden Datenträgertyp und jede Risikoklasse automatisch das richtige Verfahren. Bei klassischen magnetischen Festplatten können geprüfte Überschreibverfahren eingesetzt werden. SSDs benötigen wegen ihrer internen Speicherverwaltung hingegen speziell geeignete Löschmethoden. Entscheidend ist außerdem, ob der Erfolg anschließend verifiziert und dokumentiert wird. Für private, unkritische Daten mag eine Formatierung gelegentlich genügen. Im Unternehmenskontext sollte das Verfahren jedoch anhand des Schutzbedarfs ausgewählt und in einer verbindlichen Richtlinie festgehalten werden.
Muss jede ausgemusterte Festplatte physisch zerstört werden?
Eine pauschale Pflicht zur physischen Zerstörung jedes Datenträgers besteht nicht. Vielmehr muss das gewählte Verfahren ein angemessenes Schutzniveau gewährleisten. Ist ein Datenträger funktionsfähig, kann eine professionelle und nachprüfbare Datenlöschung ausreichend sein. Das bietet den Vorteil, dass Laufwerk und Gerät anschließend weiterverwendet oder vermarktet werden können. Eine physische Vernichtung ist besonders dann sinnvoll, wenn der Datenträger defekt ist, sich nicht zuverlässig löschen lässt oder Informationen mit sehr hohem Schutzbedarf enthält. Auch interne Sicherheitsvorgaben oder branchenspezifische Anforderungen können eine Vernichtung vorsehen. Unternehmen sollten daher eine dokumentierte Entscheidung treffen, statt jedes Medium automatisch zu schreddern. Ein risikobasierter Ansatz verhindert sowohl unnötige Sicherheitslücken als auch die vermeidbare Zerstörung funktionsfähiger Hardware, die nach einer sicheren Bereinigung noch einen wirtschaftlichen und ökologischen Wert besitzt.
Was ist bei der Löschung einer SSD anders als bei einer klassischen HDD?
Eine magnetische Festplatte speichert Informationen auf rotierenden Scheiben, während eine SSD Flash-Speicherchips und einen internen Controller verwendet. Dieser Controller verteilt Schreibvorgänge über verschiedene Speicherzellen, um deren Lebensdauer zu verlängern. Das als Wear-Leveling bekannte Verfahren führt dazu, dass ein Betriebssystem nicht jeden physischen Speicherbereich direkt ansprechen kann. Mehrfaches Überschreiben einer sichtbaren Datei garantiert deshalb nicht, dass sämtliche früheren Datenreste entfernt wurden. Auch Reservebereiche und ausgesonderte Speicherblöcke können sich dem normalen Zugriff entziehen. Bei SSDs kommen daher geeignete Secure-Erase-, Sanitize- oder kryptografische Löschverfahren infrage. Welches Verfahren geeignet ist, hängt vom Laufwerk und dessen technischer Unterstützung ab. Lässt sich die erfolgreiche Bereinigung nicht zuverlässig bestätigen, sollte bei sensiblen Daten eine fachgerechte physische Zerstörung der Speicherchips erwogen werden.
Genügt BitLocker, wenn ein verschlüsselter Computer verkauft werden soll?
BitLocker bietet einen wichtigen Schutz, ersetzt aber nicht jeden Schritt eines geregelten Aussonderungsprozesses. Vor einer Weitergabe muss zunächst geklärt werden, ob das gesamte Laufwerk tatsächlich verschlüsselt war und ob der Schutz während der Nutzungszeit nicht ausgesetzt wurde. Außerdem dürfen keine verwendbaren Wiederherstellungsschlüssel, Anmeldedaten oder Gerätebindungen zurückbleiben. Befinden sich Schlüssel beispielsweise noch in einem Verzeichnisdienst, einem Verwaltungsportal oder einer ungeschützten Dokumentation, muss dies in die Risikobewertung einfließen. Eine kryptografische Bereinigung kann sehr wirksam sein, wenn die Verschlüsselung korrekt umgesetzt wurde und alle relevanten Schlüssel sicher unbrauchbar gemacht werden. Dennoch sollten Unternehmen zusätzlich prüfen, ob lokale Konten, Zertifikate, TPM-Bindungen und Managementprofile entfernt wurden. Der dokumentierte Nachweis über die Bereinigung bleibt auch bei einem zuvor verschlüsselten Datenträger wichtig.
Welche Angaben sollte ein Lösch- oder Vernichtungsnachweis enthalten?
Ein brauchbarer Nachweis sollte eine eindeutige Verbindung zwischen dem Auftrag, dem Datenträger und dem eingesetzten Verfahren herstellen. Dazu gehören typischerweise das Datum, Angaben zum Auftraggeber und Auftragnehmer, die Art und Anzahl der Medien sowie möglichst Seriennummern oder interne Inventarnummern. Zudem sollte erkennbar sein, ob die Datenträger gelöscht, kryptografisch bereinigt oder physisch vernichtet wurden. Bei einer physischen Vernichtung sind die relevante Sicherheitsstufe und das angewandte Verfahren wichtige Angaben. Bei einer softwaregestützten Löschung sollte der Nachweis außerdem das Ergebnis der Verifikation enthalten. Sinnvoll sind Angaben zu aufgetretenen Fehlern, etwa wenn ein Laufwerk nicht vollständig bearbeitet werden konnte und nachträglich vernichtet werden musste. Unternehmen sollten darauf achten, dass der Nachweis nicht bloß eine pauschale Mengenangabe enthält, sondern die Nachvollziehbarkeit bis zum einzelnen Asset ermöglicht.
Ist für die Beauftragung eines Dienstleisters ein Vertrag zur Auftragsverarbeitung nötig?
Das hängt von der konkreten Ausgestaltung des Auftrags ab. Werden einem externen Anbieter Datenträger überlassen, auf denen sich personenbezogene Daten befinden können, ist zu prüfen, ob eine Verarbeitung im Auftrag vorliegt. Ein Vertrag zur Auftragsverarbeitung kann insbesondere erforderlich sein, wenn der Dienstleister im Rahmen seiner Tätigkeit potenziell Zugriff auf die Informationen erhält oder eine Datenlöschung im Auftrag durchführt. Die rechtliche Bewertung sollte sich nicht allein an der Bezeichnung der Leistung orientieren. Entscheidend sind die tatsächlichen Abläufe, Zugriffsmöglichkeiten und Verantwortlichkeiten. Unabhängig davon gehören Vertraulichkeit, sichere Transporte, dokumentierte Übergaben, der Umgang mit Zwischenfällen und die Einbindung möglicher Unterauftragnehmer in die vertragliche Regelung. Bei Zweifeln sollten Datenschutzbeauftragte oder eine qualifizierte rechtliche Beratung einbezogen werden, bevor die ersten Datenträger den kontrollierten Unternehmensbereich verlassen.
Wer trägt die Verantwortung, wenn ein Datenträger nach der Übergabe verloren geht?
Die Übergabe an einen externen Anbieter bedeutet nicht automatisch, dass sämtliche Verantwortung des Unternehmens endet. Der Auftraggeber muss einen geeigneten Dienstleister sorgfältig auswählen, angemessene Vereinbarungen treffen und die Umsetzung der zugesagten Schutzmaßnahmen kontrollieren. Kommt ein Datenträger auf dem Transportweg abhanden, muss unverzüglich bewertet werden, welche Daten betroffen sein könnten, ob sie verschlüsselt waren und welches Risiko für die betroffenen Personen besteht. Je nach Ergebnis können interne Eskalationen, die Einbindung des Datenschutzbeauftragten sowie gesetzliche Melde- und Benachrichtigungspflichten relevant werden. Deshalb sollten Verantwortlichkeiten und Meldewege bereits im Vertrag eindeutig geregelt sein. Eine dokumentierte Verwahrkette, versiegelte Transportbehälter und eine inventarbezogene Übergabeliste helfen dabei, einen Vorfall schnell einzugrenzen. Ohne solche Unterlagen wird schon die Frage, welcher Datenträger fehlt, unnötig schwierig.
Dürfen gelöschte Unternehmensgeräte anschließend verkauft oder gespendet werden?
Grundsätzlich können sicher bereinigte Geräte weiterverkauft oder gespendet werden, sofern keine vertraglichen, lizenzrechtlichen oder internen Vorgaben dagegensprechen. Vor der Freigabe muss feststehen, dass sämtliche relevanten Datenträger erfasst und mit einem geeigneten Verfahren bereinigt wurden. Neben persönlichen Dateien sind dabei lokale Benutzerkonten, Browserdaten, Zertifikate, VPN-Konfigurationen, gespeicherte WLAN-Profile, Softwarelizenzen und Verbindungen zu Verwaltungsplattformen zu beachten. Bei Windows-Geräten sollten Unternehmen zudem sicherstellen, dass keine unerwünschte automatische Registrierung in einer betrieblichen Bereitstellungsumgebung erfolgt. Erst nach technischer Prüfung, dokumentierter Löschung und Freigabe durch eine zuständige Stelle sollte die Hardware den Besitzer wechseln. Ein geregeltes Refurbishing kann dadurch Datenschutz und Nachhaltigkeit miteinander verbinden: Die Informationen bleiben geschützt, während funktionsfähige Geräte nicht unnötig zu Elektroschrott werden.
Datenschutz, IT-Sicherheit und Nachhaltigkeit gemeinsam denken
Professionelle Datenträgervernichtung ist mehr als die mechanische Zerkleinerung alter Festplatten. Sie ist der letzte Baustein eines durchgängigen Informationssicherheitskonzepts. Ein Unternehmen muss wissen, welche Daten auf welchen Medien liegen, wie lange sie benötigt werden und welches Verfahren am Ende angemessen ist. Windows-Verwaltung, Verschlüsselung, Inventarisierung und automatisierte Dokumentation liefern dafür wichtige Grundlagen. Gleichzeitig sollte die Entscheidung nicht reflexartig gegen eine Wiederverwendung fallen. Wo eine überprüfbare Löschung möglich ist, kann Refurbishing wirtschaftliche und ökologische Vorteile bieten. Wo das Risiko zu hoch oder der Datenträger technisch nicht mehr kontrollierbar ist, bleibt die fachgerechte physische Vernichtung der richtige Weg. Entscheidend sind nachvollziehbare Kriterien statt Bauchgefühl. Wer die rechtlichen, technischen und organisatorischen Fragen frühzeitig verbindet, reduziert Haftungsrisiken, schützt sensible Informationen und erhält den Wert gebrauchter IT. So endet der Lebenszyklus eines Windows-Systems nicht chaotisch im Lager, sondern kontrolliert, dokumentiert und mit einem angemessenen Blick auf die vorhandenen Ressourcen.
